ZeroID 的 agent 委派鏈:scope 每一跳只會變窄,「即時撤銷」卻要看驗證走哪條路
先設想一個場景(我照 README 的描述湊的,沒有哪個真實事故對應它):稽核紀錄上只有一行,service-account 改了一筆資料。這個帳號後面站著一個 orchestrator、兩個 sub-agent,還有一個按下「開始」的人,紀錄分不出是誰動的手。
ZeroID 的 README 講的是同一件事。它說現在的 agent 常常答不好這個問題,它們靠共用的 service account 冒用使用者,原文是 “creating no auditable distinction between the human who authorized the action and the agent that executed it.”。整個專案想回答的,就是 README 開頭那句 “Which agent did this, acting on whose authority, with what permissions?”。
專案是 highflame-ai/zeroid,Apache-2.0。2026-11-18 用 gh api 取的數字:213 顆星、14 位貢獻者、最新 release 是 2026-11-13 的 v1.27.1,repo 建立於 2026-03-17。
一張 token 換手的時候,裡面多了什麼
它拿來傳權限的機制是 RFC 8693 token exchange。README 的流程寫得很短:Agent A 把自己 scope 的一部分委派給 Agent B,B 拿到的 token 帶著自己的身分、委派鏈,以及最初那個授權者。身分本身用 spiffe://{domain}/{account}/{project}/{type}/{id} 這種 URI,README 的功能清單說 token 用它當 sub(交換之後 sub 指誰,看下一節的 profile)。
鏈會越拉越長,所以有兩個閘。每過一跳,delegation_depth 加一,CredentialPolicy.max_delegation_depth 決定能拉多遠;在 rfc8693 這個 token profile 下,act 欄位會把鏈上每個 agent 巢狀包起來,目前這個在最外層,上限 16。
真正讓我停下來讀的是 scope 怎麼算。docs/scope-ceilings.md 的表格寫成一行公式:
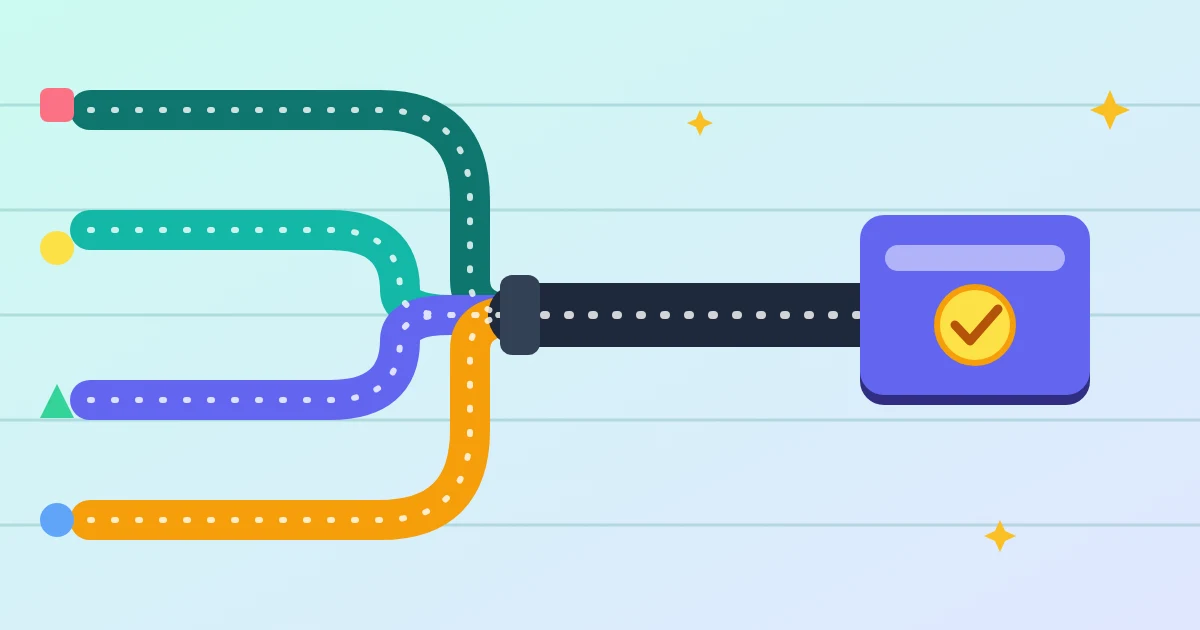
1 | Scopes = request ∩ the subject token's scopes ∩ the actor's policy ∩ the actor's ceiling; |
四層取交集,所以 sub-agent 拿不到比上游多的東西,這是 README 自己的說法(”sub-agent cannot receive more than the orchestrator holds”)。我覺得細節比公式更好:交集是空的時候,文件說會回 invalid_scope,不會簽出一張沒有 scopes 欄位的 token;而 token exchange 沒有預設值,要委派哪些 scope 得一個一個點名。「沒指定」在這裡不會被猜成全部,是直接拒絕。
sub 這個欄位,兩種 profile 讀出來是不同的人
每個 tenant 可以選 token 的形狀,用 PUT /tenant-settings 設 token_profile,預設是 rfc8693,另一個是給舊消費者用的 legacy。差別在交換之後 token 的 sub:legacy 是那個 actor(也就是 sub-agent),rfc8693 是整條鏈代表的主體,可能是一個人,也可能是根工作負載,而且每一跳都固定不變(README 引 RFC 8693 §4.1)。
給資源伺服器的讀法也寫了:principal_type 是 user 時,sub 就是那個人,否則沒有人;agent 是 act.sub,沒有 act 才是 sub。後面還補一句,巢狀的 actor 只算稽核歷史,不能拿來當放行依據。
這邊是我的推論,文件沒這樣寫:同一個欄位在兩種 profile 下指向不同的人,所以資源伺服器如果照 legacy 的習慣讀 rfc8693 的 token,會把「授權給誰」整個讀錯對象。README 也提到,把 tenant 切到 rfc8693 的同時,會撤銷比預設短期限更長壽的使用者 access token,有 refresh 能力的客戶端重新換一張就好。
「立即失效」那句話,要看你的服務怎麼驗
這一節是我讀完最意外的地方,所以放最久。
README 的賣點寫得很響:撤銷 orchestrator 的 credential,整條下游鏈 “invalidated immediately—no waiting for token expiry”;而且 “A single revoke call on any token in a chain invalidates it and everything downstream, in real time.”。底下用的是 CAE 加 OpenID Shared Signals Framework。
然後在 README 講服務端驗證的那一段,有這麼一句:它在本地用快取的 JWKS 驗 JWT 簽章,”Note that local verification does not check real-time revocation.”。Roadmap 另外寫 JWKS 快取 5 分鐘。
兩段放在一起讀,我的理解是:「即時」只對會去問 ZeroID 的路徑成立。README 明寫每次呼叫都檢查即時撤銷的是 session_from_request();session() 每次請求都打 POST /oauth2/token/introspect,文件沒有直接說它查撤銷,這是我從它和本地路徑的對比讀出來的。走零網路呼叫的 verify()(還有 verifyBearer()),在快取週期內看不到撤銷。這不是我挖出來的漏洞,是文件自己承認的取捨,只是承認的那句離賣點很遠。
再加兩個同類的但書。docs 寫 “Issued tokens keep their scopes until they expire; new grants and new delegations use the current layers”,意思是你把某個 identity 的 scope 上限調低,已經發出去的 token 照樣用到過期。refresh token 輪替有寬限窗口,refresh_reuse_grace_seconds 預設 10 秒、範圍 0 到 300,README 的說法是窗口內有人拿被偷走又被輪替掉的舊 token 來用,不會撤銷整個 token family。
所以我的立場是:scope 這個維度它做到「每一跳只會變窄」,時間這個維度沒有同樣的保證。撤銷、調降上限、輪替寬限,生效都有延遲或例外:撤銷的快慢看你選的驗證路徑,調降上限要等已發的 token 過期,輪替寬限則是窗口內的例外。我會把 verify() 只放在低風險的讀取端點,高風險動作一律走 introspection。
會讓我改口的條件:如果文件或原始碼顯示本地驗證路徑也能收到撤銷訊號(例如推送式的撤銷清單),而我只是沒讀到,那這條建議就不用了。我沒有讀過那部分的原始碼。
一條走過的死路:同一份 scope 上限,在不同 grant 讀成不同意思
docs/scope-ceilings.md 裡有一段維護者自己寫的往事。舊版把 allowed_scopes 標成 deprecated,原因是各種 grant 對它的讀法不一致:有的只在 policy 沒設 scope 時才讀,簽發和 CIBA 卻是無條件強制,於是一個檢查會放行的東西,另一個檢查會拒絕。原文的結論是 “The defect was the inconsistency, not the field.”。
後來的做法是收斂成單一函式 grantScopes,簽發時再檢查一次,文件現在把這個欄位寫成「絕對上限」。這個故事對我有用的地方在於,四層交集的公式看起來乾淨,但它能成立的前提是每個入口都用同一份算法;一個入口讀漏,整個「只會變窄」就破功。
它管不到的地方文件也直說了:下游供應商(例子是 GitHub)自己的 scope,ZeroID “can neither see nor narrow them”,限制要在 gateway 做。


你的鼓勵將被轉換為我明天繼續加班的動力(真的)。 ❤️